Ha használtál már decentralizált tőzsdét vagy hitelező platformot, biztosan találkoztál már a jelenséggel: ki akarod cserélni a tokenjeidet, de a rendszer először egy „Approve” (Jóváhagyás) gombot dob fel. Kifizetsz egy kisebb hálózati díjat, vársz, és csak ezután jelenik meg az igazi „Swap” vagy „Supply” gomb. Ez a dupla kattintás kezdőként frusztráló és felesleges pénzkidobásnak tűnhet, valójában azonban a kriptotárcád legfontosabb biztonsági funkciója.
A Token Approval (költési engedély) egy olyan blokklánc-mechanizmus, amely megakadályozza, hogy külső szereplők a tudtod nélkül férjenek hozzá a pénzedhez.
Miért van rá szükség? (A zárt széf elve)
A kriptotárcád (például a MetaMask) alapértelmezetten egy zárt széf. Amikor egy okosszerződés (Smart Contract) – például a Uniswap tőzsde kódja – interakcióba lép veled, technológiai okokból nem tudja csak úgy „kivenni” a tárcádból a cserére szánt tokeneket.
Az Ethereum és a hozzá hasonló hálózatok szabványa (ERC-20) megköveteli, hogy kifejezett engedélyt adj az okosszerződésnek arra, hogy az a nevedben mozgathasson egy adott tokent.
- 1. lépés (Approve): „Kedves Uniswap, engedélyezem, hogy hozzáférj az USDC tokenjeimhez.”
- 2. lépés (Tranzakció): „Most pedig cseréld el az USDC-met Ethereumra.”
Ezt a logikát leginkább a szállodai minibárhoz lehet hasonlítani. Becsekkoláskor a recepciós elkéri a bankkártyádat, és foglal rajta egy bizonyos keretet (ez az Approve). Ekkor még nem fizettél semmiért. Később, amikor elfogyasztod az italokat, ebből az előre jóváhagyott keretből vonják le a pontos összeget (ez maga a Tranzakció).
A „Végtelen Engedély” (Infinite Approval) csapdája
Hogy a felhasználóknak ne kelljen minden egyes tranzakció előtt újra és újra kifizetniük az „Approve” gázdíját, a legtöbb dApp (decentralizált alkalmazás) alapértelmezetten végtelen költési engedélyt kér a tárcádtól.
Ha ezt jóváhagyod, a platform onnantól kezdve korlátlanul nyúlhat az adott tokenedhez anélkül, hogy újra engedélyt kérne. Bár ez kényelmes, hatalmas biztonsági kockázatot rejt:
- Ha a platform okosszerződését feltörik (hack), a támadók kihasználhatják a te korábban megadott végtelen engedélyedet, és egyszerűen kiszívatják a tárcádból az összes tokent, amire az engedély vonatkozott.
- Az adathalász (phishing) támadások pontosan erre épülnek. A csalók hamis weboldalakat hoznak létre, amelyek egy ártalmatlan tranzakciónak álcázva kérnek tőled végtelen költési engedélyt. Egyetlen figyelmetlen kattintás, és a tárcád tartalma percek alatt eltűnik.
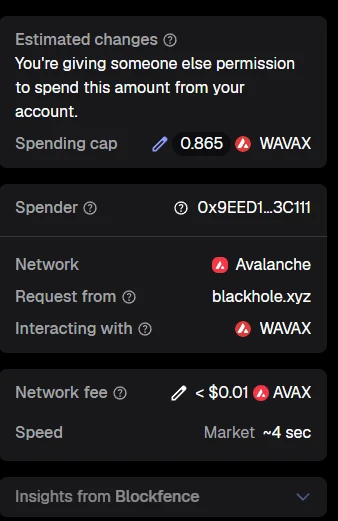
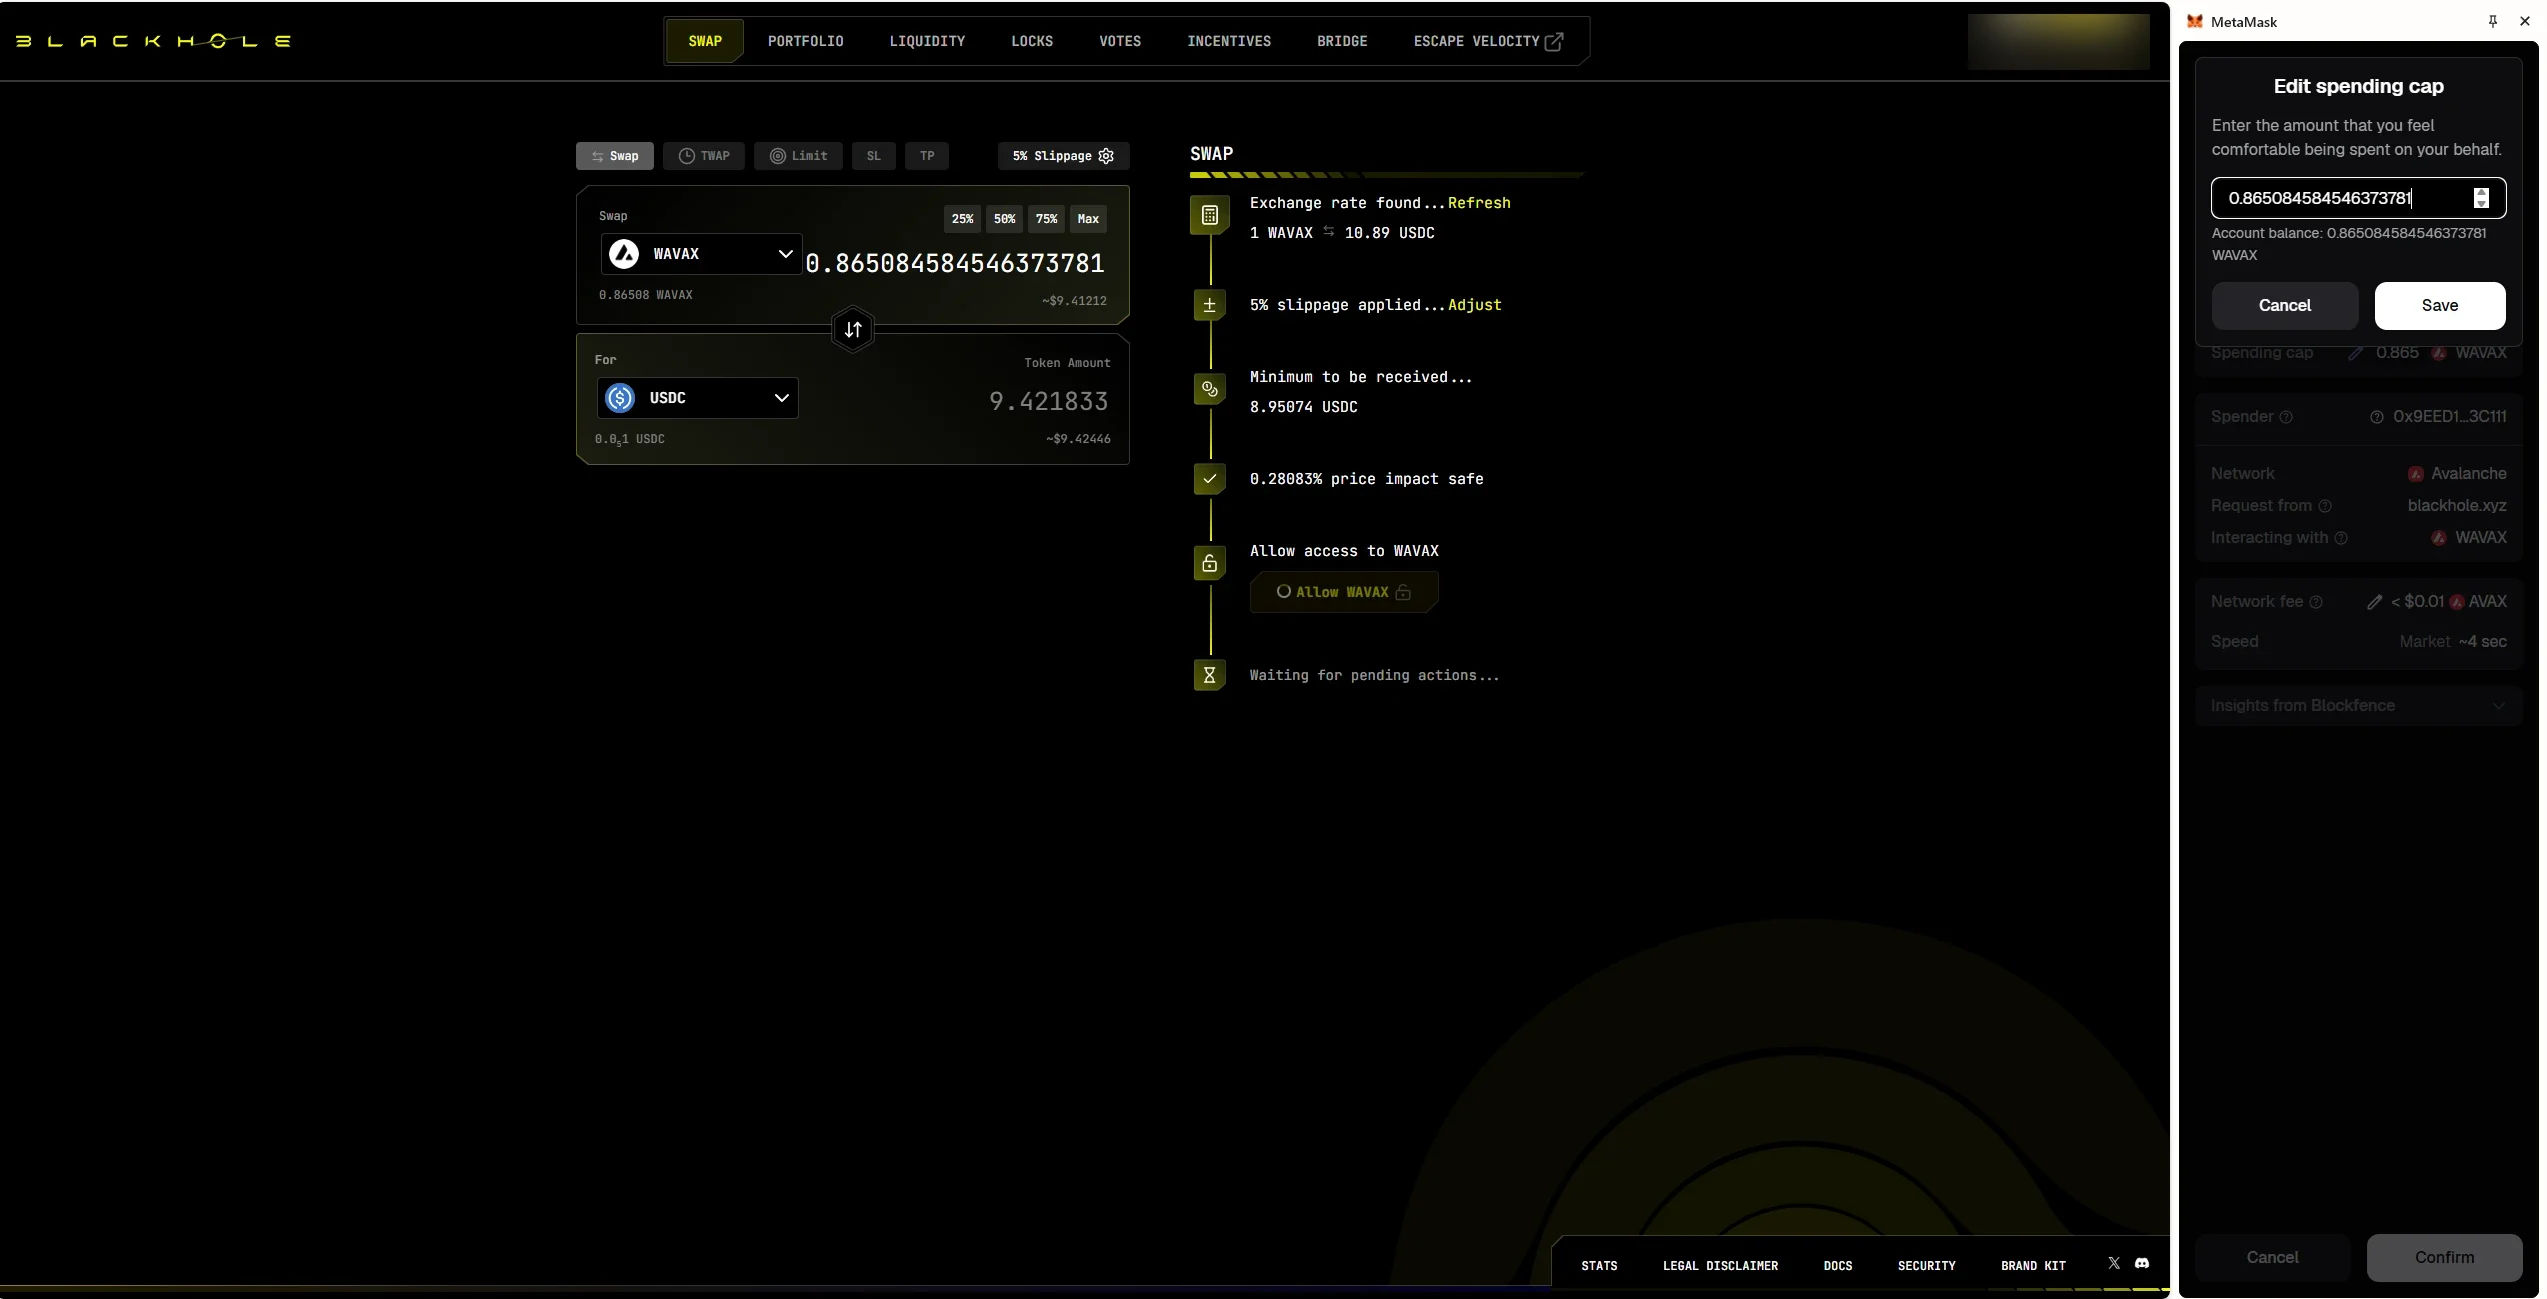
Egy konkrét példa: az alábbi képernyőképen egy Avalanche-hálózati swap fut a Blackhole nevű tőzsdén, és a MetaMask panelen látható az Edit spending cap felület — itt dönthető el, hogy pontosan 0,865 WAVAX-at engedélyezünk, vagy a végtelen opciót fogadjuk el.
Így védekezz a visszaélések ellen
A jó hír, hogy a költési engedélyek felett teljes kontrollal rendelkezel, ha betartod ezt a két alapszabályt:
1. Használj egyéni limiteket (Custom Spend Limit)
Amikor egy dApp engedélyt kér, a modern Web3 tárcák (mint a MetaMask friss verziói vagy a Rabby Wallet) lehetőséget adnak arra, hogy felülírd a „végtelen” összeget. Ha csak 100 USDC-t akarsz elkölteni, írj be pontosan 100-at a limit mezőbe. Így egy esetleges honeypot támadás vagy platform-hack esetén is maximum ezt a 100 USDC-t tudják elvinni tőled, a maradék pénzed biztonságban marad a széfben.
2. Rendszeresen vond vissza a felesleges engedélyeket (Revoke)
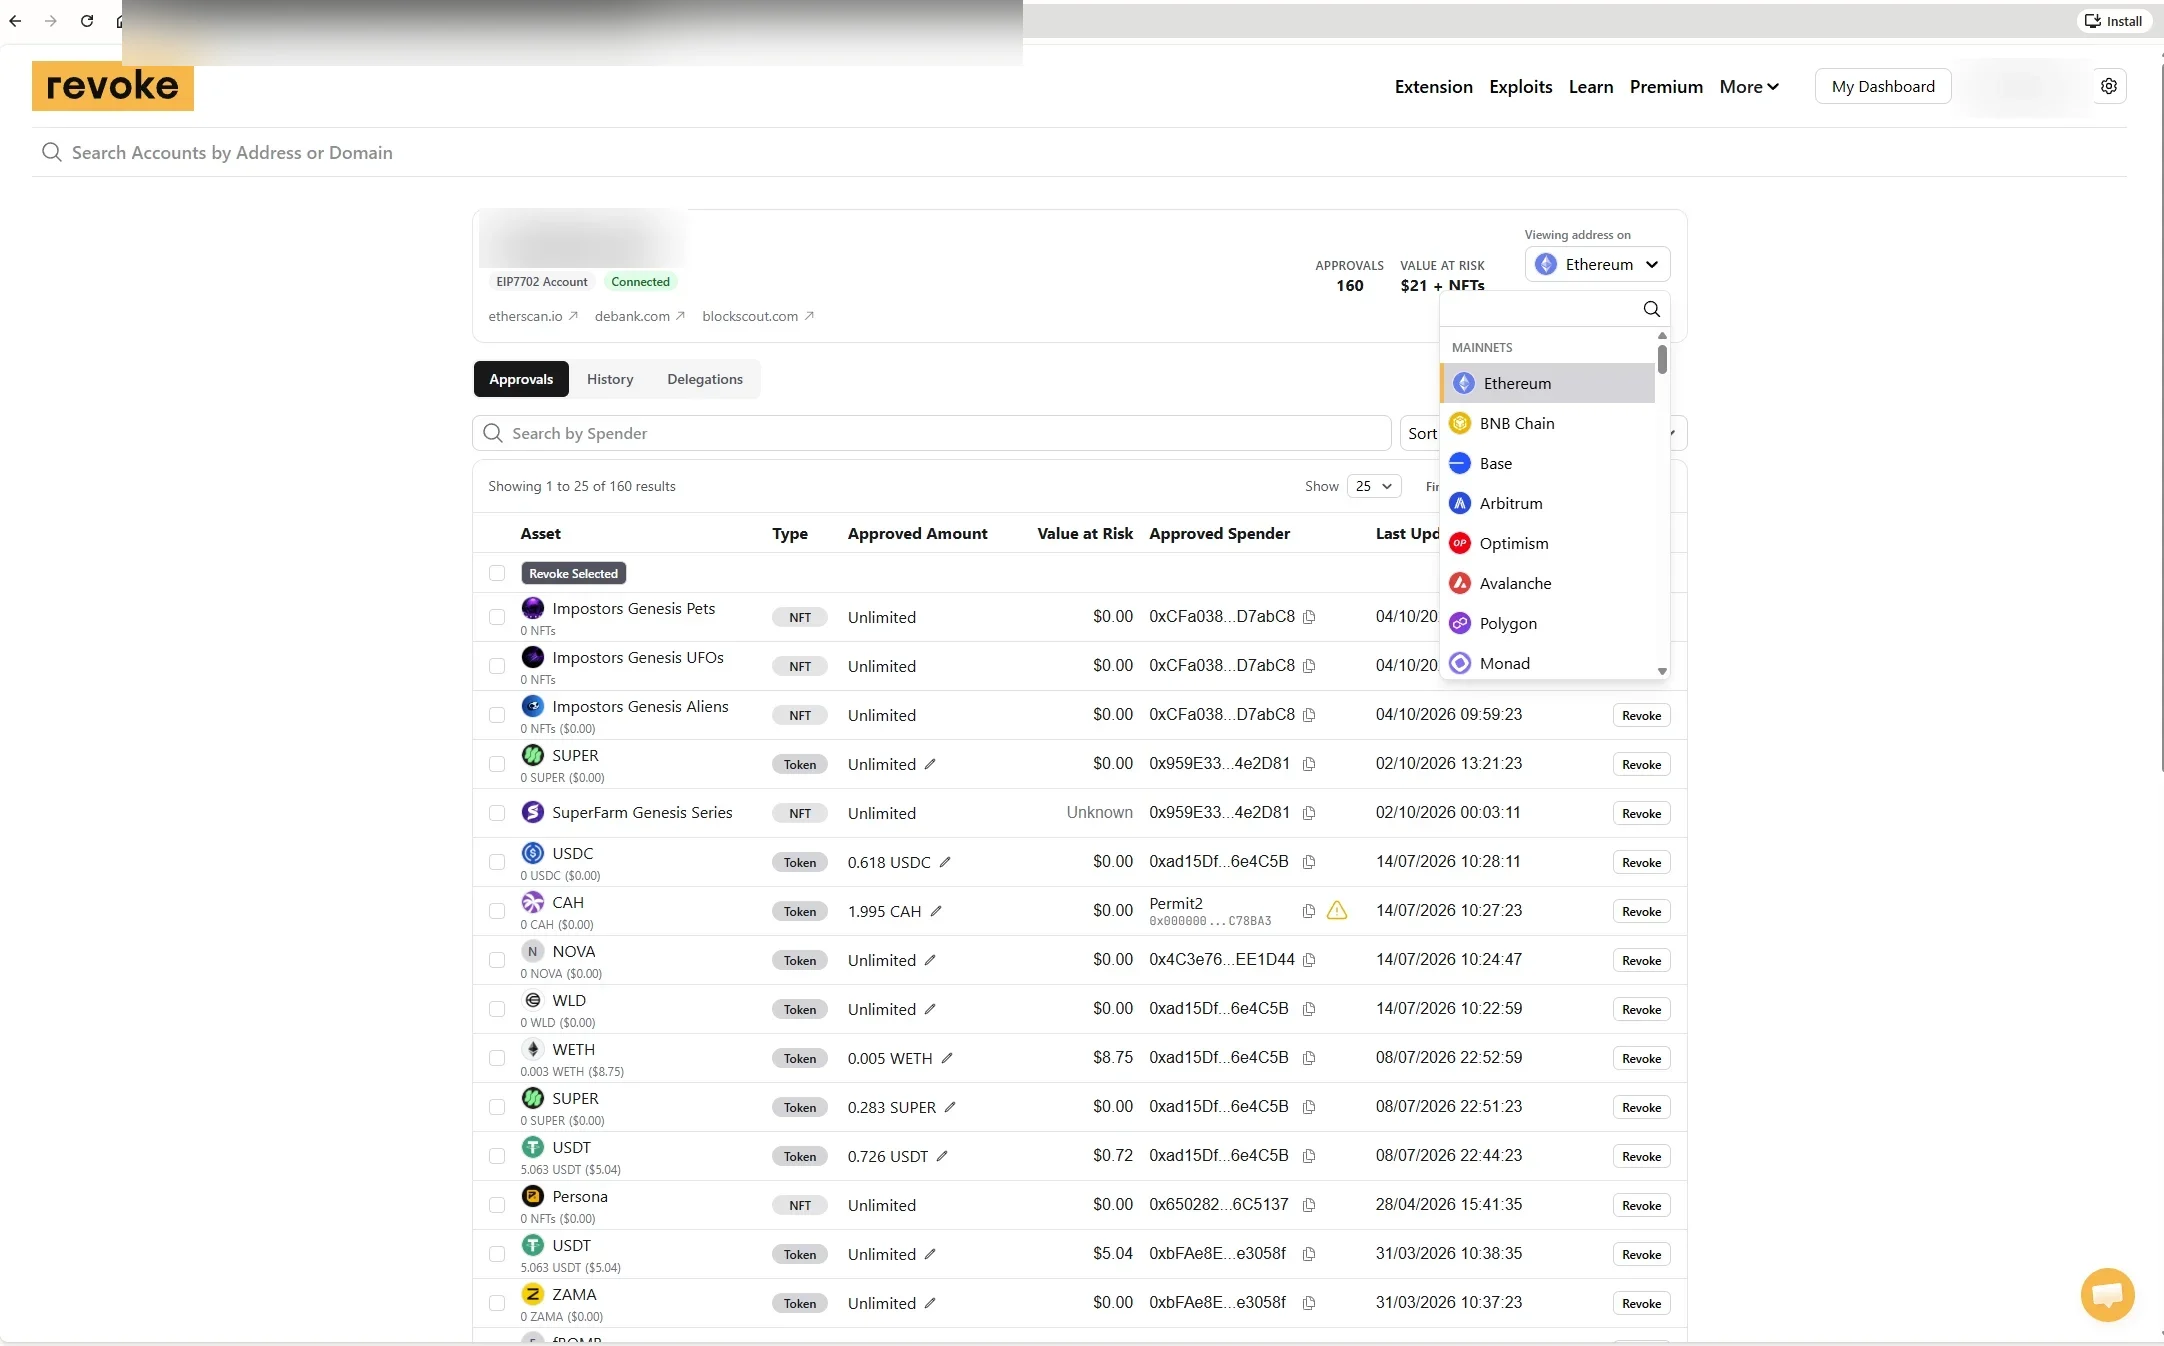
A blokkláncon az engedélyek addig élnek, amíg vissza nem vonod őket. Szerencsére léteznek olyan ingyenes és biztonságos eszközök, amelyekkel átvilágíthatod a tárcádat. A legnépszerűbb iparági standard erre a Revoke.cash weboldal. Csatlakoztatod a tárcádat, és egy tiszta listában látod, hogy melyik okosszerződésnek milyen tokenhez van éppen hozzáférése. Egyetlen gombnyomással (és némi gázdíj fejében) vissza tudod vonni (Revoke) a régi, már nem használt platformok engedélyeit.
A költési engedélyek megértése a decentralizált pénzügyek origója. A dupla kattintás nem hiba, hanem egy funkció, ami a te kezedbe adja a döntést: kire bízod rá a digitális vagyonod kulcsait. A kényelem sosem írhatja felül a biztonságot, ezért érdemes rászánni azt az extra tíz másodpercet a pontos limitek beállítására.